LinkedIn-Newsletter
Write it Safe. Prove it Safe.
Turning complex safety into usable information
Mein Newsletter auf LinkedIn darüber, wie Maschinensicherheit, Nachweisführung und Compliance zu nutzbarer Information werden: Not-Halt, Verriegelungen, Risikobeurteilung, Safety und Security, Lebenszyklusdokumentation und KI in der Nachweiskette.
Die Ausgaben erscheinen in englischer Sprache. Anfangs erschienen zwei Ausgaben pro Woche, danach eine pro Woche. Neue Ausgaben erscheinen inzwischen einmal im Monat, freitags um 21 Uhr mitteleuropäischer Zeit.
Archiv
Alle Ausgaben
Jede Karte zeigt den Originaltitel, eine kurze Einordnung für diese Seite und die Fachgebiete, zu denen die Ausgabe gehört. Die Links führen zu den Ausgaben auf LinkedIn. Die Ergänzung zu Ausgabe 1 ist als solche gekennzeichnet und zählt nicht als eigene Ausgabe.
Nach Fachgebiet filtern
Keine Ausgabe passt zu diesem Fachgebiet.
-
Tracing AI decisions and actions in R&D and V&V
Ein autorisierter KI-Workflow kann ein Ergebnis liefern, ohne genug Nachweise darüber zu hinterlassen, wie daraus eine Entwicklungsentscheidung oder ein Verifikationsergebnis wurde. Ausgehend vom Blueprint „AI systems and the machine: levels and boundaries“ von AI TechDoc Knowledge fragt die Ausgabe für Entwicklung sowie Verifikation und Validierung, ob die Aufzeichnungen zeigen, wer oder was eine Entscheidung getroffen und den nächsten Schritt ausgelöst hat.
-
Why Safety and Security must iterate — but never share a single process
Safety und Security arbeiten am selben technischen System, wehren aber Gefährdungen aus entgegengesetzten Richtungen ab und folgen unterschiedlichen Normen, Methoden und Nachweisen. Die Ausgabe begründet, warum beide Bereiche Rückmeldungen austauschen, aber nie zu einem Prozess verschmelzen dürfen; die überarbeitete Fassung vom 1. Oktober 2026 enthält einen Korrekturhinweis und einen erweiterten Anhang.
-
From structure to meaning to evidence to using the EvoOntology AI-Model
Wenn sich ein Schutztürschalter ändert, muss die Änderung die Maschinenkonfiguration, die betroffene Sicherheitsfunktion, die Prüfanweisung und die freigegebenen Nachweise erreichen. Am Beispiel MX-Y7B400 zeigt die Ausgabe, wie kanonische Modelle, Ontologien und eine KI-gestützte EvoOntology-Schicht von der Struktur über die Bedeutung zum Nachweis führen, wobei jede vorgeschlagene Modelländerung eine technische Prüfung durchläuft.
-
AI in machinery — why 2027 is currently more important than 2028
Diskussionen über KI in Maschinen kreisen oft um den 2. August 2028, doch für Maschinen mit KI-Funktionen kommt die entscheidende Änderung früher, am 20. Januar 2027, wenn die Maschinenverordnung (EU) 2023/1230 anzuwenden ist. Mit Bezug auf die Digital-Omnibus-Verordnung erklärt die Ausgabe, warum KI-Funktionen in Maschinen einem sektorspezifischen Konformitätsweg folgen und welche Funktionen ab 2027 zu bewerten sind.
-
Lifecycle documentation: The new backbone of technical communication
Lebenszyklusdokumentation ersetzt die Vorstellung einer fertigen Betriebsanleitung durch einen fortlaufenden, sicherheitsrelevanten Informationsfluss von der Entwicklung über Betrieb und Wartung bis zu Modernisierung und digitalen Updates. Die Ausgabe beschreibt, wie die Maschinenverordnung (EU) 2023/1230 diesen Wandel festschreibt und was das für Wartungsdokumentation und die digitalen Elemente von Maschinen bedeutet.
-
Safety Information Readability and Usability
Risikomanagement scheitert oft dort, wo niemand die Sicherheitslogik in Informationen überträgt, mit denen Menschen tatsächlich arbeiten können. Die Ausgabe beschreibt, was Sicherheitsinformationen in der internen Technischen Dokumentation für Entwicklung, Sicherheit, Regulatory Affairs und Qualität lesbar und nutzbar macht, ohne eine zweite Sprache für die Risikobeurteilung zu erfinden.
-
Material handling machines: systemic risks and recurring failure patterns
Die Gefährdungen durch Maschinen der Fördertechnik entstehen aus dauerhaften Wechselwirkungen: ständige Bewegung, eingeschränkte Sicht, enge Räume, unklare Zuständigkeiten und Routineverhalten. Die Ausgabe beschreibt evidenzbasierte Methoden wie die Auswertung von Unfall- und Beinaheunfalldaten, Störungsprotokollen und Beobachtungen an Übergabestellen, die wiederkehrende Fehlermuster sichtbar machen, die herkömmliche Beurteilungen oft übersehen.
-
When safety evidence becomes a system in Machine Safety and MedTech
Sicherheitskritischen Produkten in Maschinensicherheit und Medizintechnik fehlen selten Dokumente; das Problem beginnt, wenn Risikobeurteilungen, V&V-Ergebnisse, Anleitungen und Post-Market-Informationen gemeinsam belegen müssen, dass ein Produkt auch nach einer Änderung sicher ist. Gestützt auf Forschung zu modellbasiertem Assurance-Evidence-Management und Safety Cases beschreibt die Ausgabe Sicherheitsdokumentation als Teil eines gesteuerten Nachweissystems über den Lebenszyklus und über die Erwartungen in der EU, den USA, Kanada und China hinweg.
-
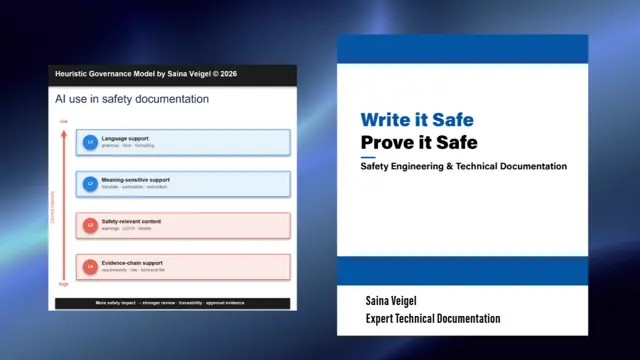
When AI enters the Safety Evidence Chain
KI muss keine Maschine steuern, um sicherheitsrelevant zu werden; es genügt, dass sie die Informationen verändert, mit denen Menschen die Maschine bedienen, warten oder freigeben. Die Ausgabe betrachtet KI-gestützte Technische Dokumentation als Teil der Nachweiskette, beschreibt die Governance-Sicht der EU-KI-Verordnung und zeigt, was Redaktionsteams steuern müssen, von der Einstufung der KI-Nutzung bis zur Rückverfolgbarkeit der Quellen.
-
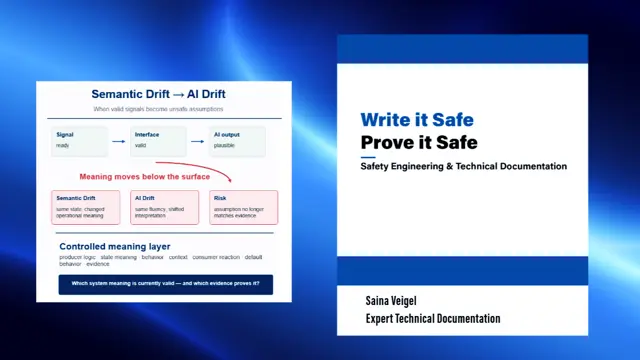
From Semantic Drift to AI Drift: when signals change meaning
Semantic Drift ist der Moment, in dem ein Signal, ein Zustand oder ein Befehl noch gültig aussieht, aber nicht mehr die Bedeutung trägt, von der System oder Dokumentation ausgehen; AI Drift überträgt das Problem auf die Interpretation selbst. Am Beispiel einer Roboterzelle, deren Status „ready“ von Version zu Version etwas anderes bedeutet, überträgt die Ausgabe die Disziplin der Kalibrierung auf Bedeutung: Referenz, Toleranz und Abnahmekriterien.
-
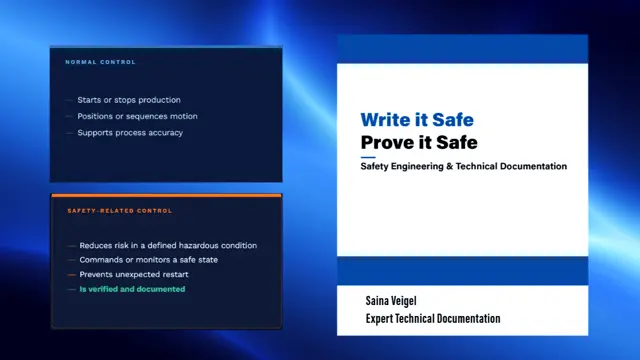
Implementing control: when motion becomes a safety function
Eine Gefahrstelle zu erkennen ist erst der Anfang: Danach muss das Sicherheitskonzept festlegen, wie die Steuerung das Risiko mindert. Im Anschluss an Ausgabe 15 verfolgt die Ausgabe Ursache und Wirkung von der gefährlichen Bewegung und der Zugangssituation über Erkennung, Steuerungsreaktion und sicheren Zustand bis zur Reaktionszeit und zur Verifikation der sicherheitsbezogenen Steuerungsfunktion.
-
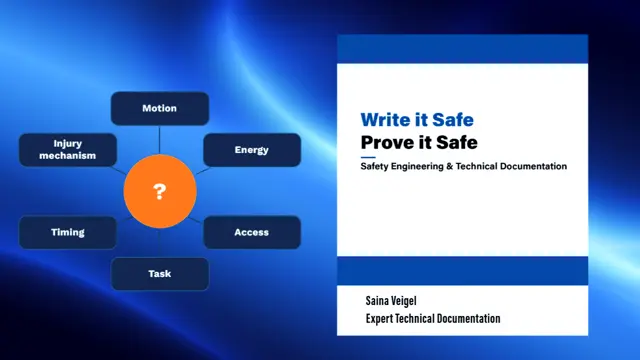
Hazard points and machine motion
Schutzmaßnahmen beginnen nicht mit der Wahl einer Schutzeinrichtung, sondern mit der Frage, was sich wie bewegt, wo Menschen hingelangen können und welche Energie vorhanden ist. Die Ausgabe erklärt, wie Verletzungsmechanismen wie Erfassen, Quetschen, Scheren oder Einziehen eine Gefahrstelle bestimmen und warum der Name einer Maschine wenig über ihr Risiko aussagt.
-
API Safety and MBSE: why interfaces must become system elements
Eine unsichere API scheitert selten als isolierte Software, sondern dort, wo Systemkontext, Architektur, Sicherheitsvorgaben und Verifikationsnachweise nicht mehr zusammenpassen. Die Ausgabe erklärt, wie Model-Based Systems Engineering die API-Dokumentation in einen größeren technischen Zusammenhang stellt und Schnittstellen als Systemelemente mit Folgen für Risiko, Verifikation und Lebenszyklus behandelt.
-
Where APIs hide inside modern interlinked machinery lines
Eine moderne Anlage zur Lebensmittelverarbeitung und -verpackung ist ein cyber-physisches System, in dem SPS-Sicherheitslogik, authentifizierte Datenflüsse, Cloud-Dienste und externe APIs zusammenwirken. An einer beispielhaften Anlage von der Annahme bis zur Palettierung zeigt die Ausgabe, wo sich APIs verbergen und warum ihre Dokumentation Teil der Nachweise zu Safety, Security und Compliance wird.
-
Evidential systems focus of interlocks
Aus Systemsicht liefert eine Verriegelung einen Nachweis, begründet aber für sich allein noch keinen gesicherten Systemzustand. Die Ausgabe verfolgt die Kette von den Sicherheitseingängen über Diagnose, Sicherheitsfunktionen, Zustands- und Betriebsartenlogik und sichere Zustände bis zur Validierung und zum PL/SIL-Nachweis nach ISO 13849.
-
Operational user focus of interlocks
Das Bedienpersonal erlebt eine Verriegelung nicht als SPS-Logik, sondern als Zustand, etwa „Schutztür geschlossen“ oder „Start freigegeben“. Die Ausgabe zeigt, wie eine Betriebsanleitung die Sicherheitsabsicht einer Verriegelung in betriebliche Bedeutung übersetzt: was der sichtbare Zustand an der Maschine erlaubt oder verbietet.
-
Why security fails: the blind spot between safety and security thinking
Safety und Security haben dieselbe formale Struktur, blicken aber in entgegengesetzte Richtungen, und die meisten Organisationen entwerfen, prüfen, schulen und dokumentieren sie getrennt. Die Ausgabe verfolgt den daraus entstehenden blinden Fleck über Schiffe, Häfen und industrielle Produktionslinien und skizziert, wie gemeinsames Denken in Safety und Security ihn schließen kann.
-
ISPS and industrial security: one prevention logic for ships, ports, rail, machinery, and OT
ISPS und Industrial Security folgen derselben Präventionslogik: vorsätzliche Bedrohungen erkennen, Schwachstellen und Folgen bewerten, angemessene Maßnahmen festlegen und sie im PDCA-Zyklus prüfen. An Passagierschiffen, Containerschiffen, Schiffsmaschinen, Bahnherstellern und Bahnbetreibern unterscheidet die Ausgabe Security, die fragt, was Menschen einem System antun können, von Safety, die fragt, was ein System Menschen antun kann.
-
Latency chains in IT/OT Security: why technical speed is a governance issue
Jedes technische System ist eine Kette von Stufen, und die langsamste Stufe bestimmt das Verhalten des Ganzen. Die Ausgabe macht mit Latenzketten Abhängigkeiten, Kontrollpunkte und Nachweisketten in IT und OT sichtbar und zeigt, wie die Maßnahmen der ISO 27001 die Governance nach dem Cyber Resilience Act unterstützen.
-
The Documentation Latency Chain: the hidden gap between machine reality and documented reality
Maschinen ändern sich oft schneller als die Dokumentation um sie herum: Ein Bauteil wird ersetzt, eine Firmware geändert, eine Schwachstelle veröffentlicht. Die Ausgabe führt den Begriff Documentation Latency Chain für den zeitlichen Abstand zwischen tatsächlicher und dokumentierter Maschine ein und zeigt, wie PLM und ILM ihn gemeinsam über Risikobeurteilung, PL-Nachweise, CRA-Nachweise und Anleitungen hinweg schließen können.
-
Manuals, SOPs, and SIMOPS: why document type is a safety boundary
Arbeitsanweisungen scheitern oft, weil die falsche Dokumentart veröffentlicht wurde, etwa ein allgemeiner Leitfaden, wo eine verbindliche Verhaltensvorgabe nötig war. Die Ausgabe grenzt ab, wofür Betriebsanleitung, SOP und SIMOPS-Regeln jeweils zuständig sind, und versteht Dokumentation als Führungsinstrument für parallele Arbeiten, Schichtübergaben und Einsätze von Fremdfirmen.
-
Lubrication data is a safety control
Die Dokumentation von Schmierstoffen und anderen Medien legt Betriebsgrenzen, Verträglichkeiten und die Trennschritte fest, die gefährliche Freisetzungen verhindern, und gehört damit zur Sicherheitsarchitektur. Die Ausgabe betrachtet sie aus Sicht von Sicherheit, Compliance und Dokumentation, grenzt die Pflichten von Hersteller und Betreiber an einer verketteten Anlage der Papierindustrie und einer Offshore-Anlage ab und zeigt, wie Medien in die Risikobeurteilung gehören.
-
Industry rules change — Information discipline doesn’t
Automobilindustrie, Lebensmittelverarbeitung, Pharmazie, Chemie und Schifffahrt haben jeweils eigene Regeln, teilen aber ein Fehlermuster: Informationen verändern sich auf dem Weg von den Behörden über Hersteller und Integratoren bis zum Betreiber. Die Ausgabe überträgt das Information Lifecycle Management aus der IT auf die Sicherheitsdokumentation, damit Informationen über ihren gesamten Lebenszyklus verfügbar, vertrauenswürdig und klar zugeordnet bleiben.
-
ISO 12100 is everyone’s business
ISO 12100 ist die gemeinsame Risikosprache, die Konstruktion, Einkauf, Betrieb und Dokumentation verbindet, und nicht nur Sache des CE-Teams. Die Ausgabe beschreibt, wie sich mit der Norm arbeiten lässt, solange sie unter der Maschinenverordnung (EU) 2023/1230 noch nicht harmonisiert ist, und warum die Systemdefinition in Kapitel 1 der Betriebsanleitung gehört.
-
CE-focused view: E‑Stop versus Power‑Off as a conformity and evidence question
Diese Ergänzung zu Ausgabe 1 richtet sich an CE-Teams: Die Technik ist oft richtig ausgelegt, doch die Nachweiskette von den Schutzmaßnahmen bis zu den Informationen für die sichere Verwendung ist nicht klar genug ausgedrückt. Sie versteht Konformitätsnachweise als eine zusammenhängende Sicherheitsargumentation über verkettete Anlagen, mehrere Lieferanten und Änderungen im Lebenszyklus und verweist auf etablierte Fachleute für Maschinensicherheit im DACH-Raum.
-
Documentation and HMI: the place where concepts either stay sharp — or get blurred
Betriebsanleitungen lassen Sicherheitsfunktionen wie berührungslos wirkende Schutzeinrichtungen oft weg, weil das Bedienpersonal angeblich nicht mit ihnen umgeht. Die Ausgabe erklärt, warum Zweck, Erfassungsbereich und Grenzen dieser Einrichtungen, der Unterschied zwischen Stopp und Energietrennung sowie die Bedingungen für Quittieren und Wiederanlauf in Anleitung und HMI gehören, auch mit Blick auf die Maschinenverordnung (EU) 2023/1230.
-
Writing emergency stops right: why documentation shapes E‑Stop versus Power‑Off understanding
Not-Halt-Konzepte in verketteten Anlagen sind oft sorgfältig ausgelegt, doch Betriebsanleitungen, HMI-Texte und LOTO-Anweisungen vermischen Not-Halt und Not-Aus. Am Beispiel von Warmumformanlagen zeigt die Ausgabe, wie Stoppfunktionen, Zonen, Energiebereiche und die Regeln für Quittieren und Wiederanlauf beschrieben werden müssen, damit Menschen das erwarten, was die Maschine tatsächlich tut.
LinkedIn zeigt auf Artikelseiten eigene Empfehlungen an, auch Beiträge anderer Personen. Sie gehören nicht zu diesem Newsletter.
Mein anderer Newsletter auf LinkedIn: Cut Complexity — Create Clarity